
새 노트북에서 늘 쓰던 사이트에 로그인하려는데 패스키가 보이지 않습니다. 예전 PC에서는 지문으로 간단히 들어갔으니, 같은 계정으로 로그인하면 새 PC에도 나타날 줄 알았던 거죠. 이때 먼저 확인할 것은 동기화 오류가 아니라 처음 Passkey를 저장한 위치입니다.
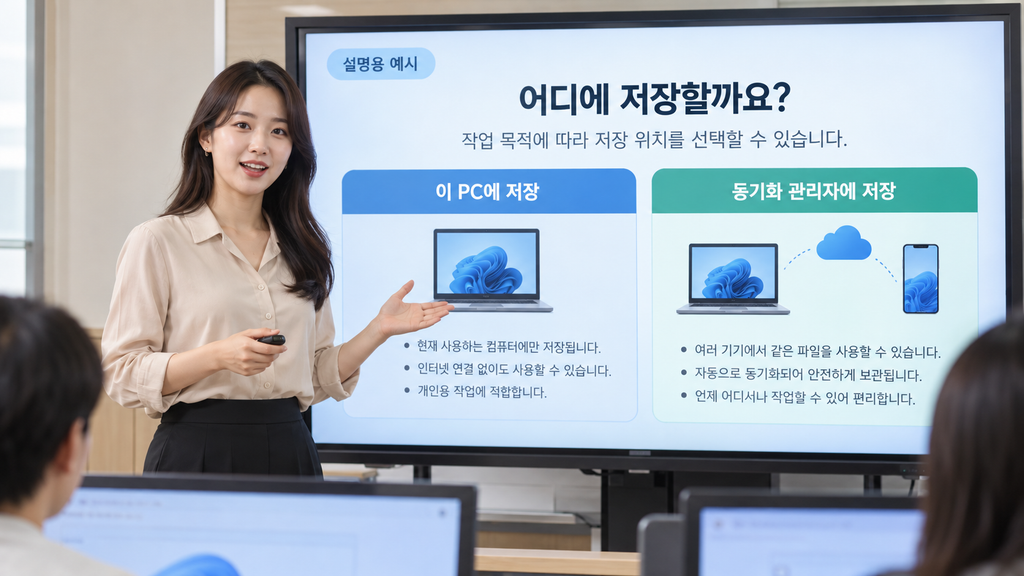
Windows 11에서 만든 패스키는 현재 PC에만 저장할 수도 있고, Microsoft Password Manager 같은 동기화 관리자에 저장할 수도 있습니다. 두 방식 모두 지문이나 PIN으로 사용할 수 있지만, 새 기기에서 키를 찾는 방법은 다릅니다.
Table of Contents
Passkey를 만들 때 어디에 저장했나요?
패스키를 만들면 저장 위치를 고르는 창이 나타납니다. 여기서 Windows 장치 또는 Windows Hello를 선택하면 현재 PC에 로컬로 저장합니다. Microsoft Password Manager처럼 동기화되는 관리자를 선택하면 그 관리자에서 키를 보관합니다. 스마트폰이나 보안 키에 저장하는 선택지가 나올 수도 있습니다.
많이 헷갈리는 부분이 있습니다. Windows Hello 창에서 지문이나 PIN을 입력했다고 해서 Passkey가 반드시 PC에 저장된 것은 아닙니다. 지문과 PIN은 키를 사용할 때 본인을 확인하는 방법입니다. 저장 위치를 알려면 생성할 때 무엇을 선택했는지 봐야 합니다.
다음에 새 키를 만든다면 제안된 위치에서 곧바로 ‘계속’을 누르기 전에 표시된 저장 장소를 읽어보세요. 다른 위치를 원할 때는 화면의 변경 또는 다른 방법으로 저장을 누르면 됩니다. 사용 가능한 선택지는 사이트와 브라우저, PC 설정에 따라 달라질 수 있습니다.
로컬 저장과 동기화 저장을 비교해 볼까요?
| 확인할 것 | 현재 Windows PC에 저장 | 동기화 관리자에 저장 |
|---|---|---|
| 키를 관리하는 곳 | Windows 설정의 패스키 목록 | 선택한 비밀번호 관리자 |
| 새 PC로 바꾸면 | 기존 키가 자동으로 나타나지 않음 | 지원 기기에서 같은 관리자를 사용하면 이용 가능 |
| 기존 PC의 키 삭제 | 설정 → 계정 → 패스키에서 확인 | 키를 저장한 관리자에서 확인 |
여기서 ‘동기화’라는 말도 정확히 봐야 합니다. PC에 로컬로 저장한 모든 Passkey가 자동으로 클라우드에 복사되는 것은 아닙니다. 동기화를 지원하는 관리자를 저장 위치로 선택한 키를 그 관리자가 지원하는 다른 기기에서 사용할 수 있다는 뜻입니다.
Windows 설정에서 Passkey가 보이지 않는다면
설정 → 계정 → 패스키를 열면 이 Windows 장치에 로컬로 저장된 키를 확인할 수 있습니다. 이곳에서 항목이 보인다면 해당 키의 삭제 메뉴도 확인할 수 있습니다. 고급 옵션에서는 이 PC에 저장하는 서비스와 다른 패스키 관리자 연결 설정을 살펴볼 수 있습니다.
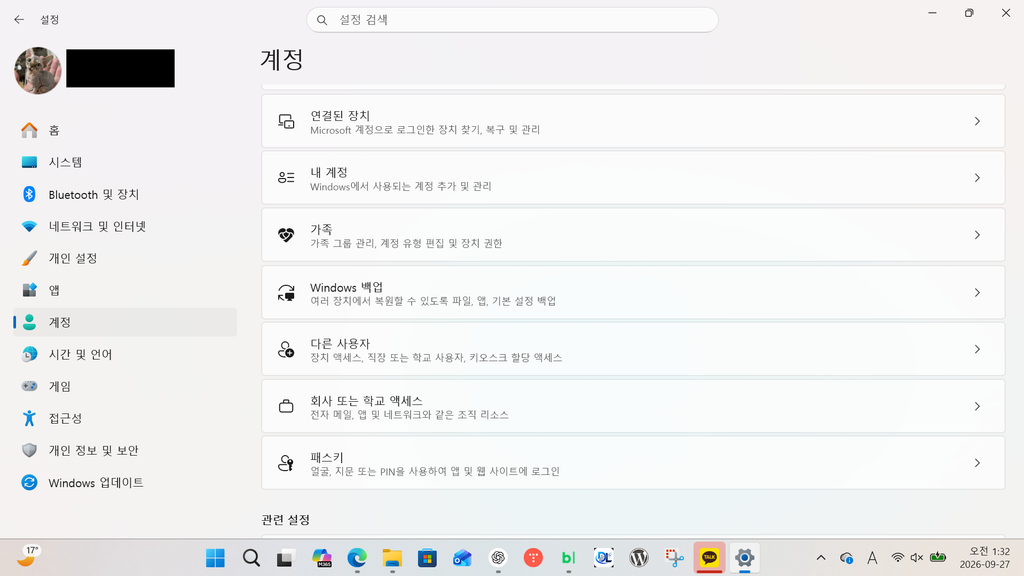
그런데 목록이 비어 있다고 해서 계정에 등록한 Passkey가 모두 없어진 것은 아닙니다. 처음에 동기화 관리자를 선택했다면 그 관리자의 목록에서 찾아야 합니다. Microsoft 계정용으로 만든 키라면 계정 보안 설정에서도 어떤 기기나 관리자에 저장했는지 확인할 수 있습니다.
즉, 확인 순서는 간단합니다. Windows 설정에 있으면 로컬 저장을 먼저 살피고, 거기에 없다면 사용 중인 비밀번호 관리자를 확인하세요. 둘 중 어느 곳에도 보이지 않을 때 생성 과정에서 스마트폰이나 보안 키를 선택하지 않았는지도 떠올려보면 됩니다.
새 PC에서 Passkey를 쓰려면?
예전 PC의 Windows 설정에만 저장된 키는 새 PC에 같은 Microsoft 계정으로 로그인했다고 자동으로 나타나지 않습니다. 사이트에서 제공하는 다른 로그인 방법으로 접속해 새 PC에 사용할 키를 추가할 수 있는지 확인하세요. 예전 PC를 처분할 계획이라면 새 기기에서 실제 로그인에 성공하기 전까지 기존 로그인 수단을 지우지 않는 편이 좋습니다.
동기화 관리자에 저장했다면 새 PC에서 같은 관리자와 계정으로 로그인했는지 보세요. 브라우저에서 그 관리자가 활성화되어 있는지도 확인해야 합니다. 회사나 학교 계정에서는 관리 정책에 따라 사용할 수 있는 저장 위치가 제한될 수 있습니다.
휴대폰의 Passkey를 새 PC에서 QR 코드로 사용하는 경우도 있습니다. 이때는 휴대폰에 있는 키로 가까운 PC의 로그인 요청을 승인하는 것입니다. QR로 로그인이 됐다는 사실만으로 키가 새 PC에 저장되거나 동기화됐다고 판단하지 마세요. 새 PC의 패스키 목록과 관리자 목록을 따로 확인해야 합니다.
Passkey를 삭제하기 전에는 로그인 방법부터 확인하세요
로컬 키는 Windows의 설정 → 계정 → 패스키에서 관리합니다. 동기화된 키는 사용한 비밀번호 관리자에서 관리합니다. 사이트 계정에 등록된 로그인 방법까지 정리하려면 해당 서비스의 보안 설정도 확인해야 합니다. 저장된 키를 지우는 일과 사이트 계정 자체를 삭제하는 일은 다릅니다.
특히 이 키가 유일한 로그인 방법이라면 삭제부터 하지 마세요. 먼저 다른 방법으로 계정에 들어갈 수 있는지 확인하고, 새 기기에서 로그인을 마친 뒤 오래된 기기의 키를 정리하세요. Microsoft 계정의 보안 정보를 관리할 때도 마지막 로그인 수단을 성급하게 제거하지 않도록 주의해야 합니다.
직접 차이를 확인할 때 기록할 3가지
저장 방식의 차이를 직접 확인하고 싶다면 패스키를 지원하는 서비스에서 저장 위치, 생성 후 나타나는 목록, 다른 기기에서의 로그인 방법을 차례로 기록하세요. 결과를 쓰려면 브라우저와 Windows 버전, 선택한 관리자도 함께 적어야 합니다. 같은 ‘패스키 로그인 성공’이라도 동기화된 키를 쓴 것인지, 휴대폰 QR 인증을 쓴 것인지에 따라 의미가 달라지기 때문입니다.
- 생성 화면: ‘이 PC’와 비밀번호 관리자 중 어느 위치를 선택했나요?
- 생성 후: Windows 설정과 관리자 목록 중 어디에 나타났나요?
- 새 기기: 키가 제공됐나요, 휴대폰 QR 인증을 했나요, 아니면 새 키를 등록했나요?
위 비교는 Microsoft 공식 안내에 따른 확인 방법입니다. 이 글에서 실제로 두 대의 PC에 키를 만들고 삭제한 결과라고 주장하지 않습니다. 테스트한다면 현재 계정의 유일한 로그인 수단은 실험 대상으로 쓰지 마세요.
자주 묻는 질문
지문으로 로그인하면 저장 위치가 PC라는 뜻인가요?
아닙니다. 지문은 Passkey 사용을 승인하는 본인 확인 방법일 수 있습니다. 저장 위치는 키를 만들 때 선택한 곳과 Windows 설정 또는 비밀번호 관리자에서 확인하세요.
새 PC에서 휴대폰 QR로 로그인되면 동기화된 건가요?
그것만으로는 알 수 없습니다. 휴대폰에 저장된 키로 가까운 PC에서 로그인하는 기기 간 인증일 수 있습니다. 새 PC의 로컬 목록과 동기화 관리자 목록을 확인해야 구분할 수 있습니다.
예전 PC의 키를 지우면 사이트 계정도 없어지나요?
계정 자체가 삭제되는 작업은 아닙니다. 다만 그 키가 유일한 로그인 방법이었다면 다시 접속하기 어려워질 수 있습니다. 다른 로그인 방법을 먼저 준비하고 새 PC에서 확인한 뒤 삭제하세요.
같이 읽으면 좋은 글
PC 복구 기능까지 함께 알아보고 있다면 Windows 11 Point-in-time Restore에서 파일·앱·설정이 어디까지 돌아가는지 확인한 글도 참고해 보세요.
참고한 Microsoft 공식 자료
Windows와 비밀번호 관리자에서 저장된 패스키 관리
대표 이미지와 강사 설명 이미지는 AI를 활용해 제작했습니다. 모니터 화면은 저장 방식의 차이를 보여주는 설명용 예시이며 실제 Windows 설정을 촬영한 화면은 아닙니다.